
آموزش شبکه: مفاهیم پایه تا معماری اعتماد صفر
آموزش شبکه به عنوان پایهی کل حرفهی فناوری اطلاعات، کلید موفقیت در دنیای امروزی است. در این مقاله، تمرکز خود را بر روی آموزش شبکه قرار دادهایم و به بررسی مفاهیم پایه شبکه، معماری اعتماد صفر، مدل Zero Trust، امنیت شبکه، Identity and Access Management و نحوه پیادهسازی آن میپردازیم. با ما همراه باشید تا دانشی جامع کسب کنید و بتوانید شبکههای امروزی را با دیدگاهی امن و مدرن طراحی و مدیریت نمایید.
مفاهیم پایه شبکه
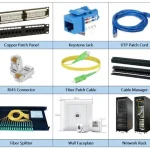
در این بخش از آموزش شبکه، مفاهیم پایهای را که هر مهندس و متخصص فناوری اطلاعات باید بداند، بررسی میکنیم. یک شبکه مجموعۀ دستگاههایی است که به یکدیگر متصل شدهاند تا تبادل دادهها را امکانپذیر کنند. در ادامه، اصول کلیدی مانند توپولوژی، پروتکلها، آدرسدهی و تجهیزات را به صورت کاربردی و ساده توضیح میدهیم.
نکات کلیدی مقاله
- مفاهیم پایهای شبکه: تعریف، انواع توپولوژی و آدرسدهی.
- پروتکلهای اصلی: TCP/IP، HTTP، DNS.
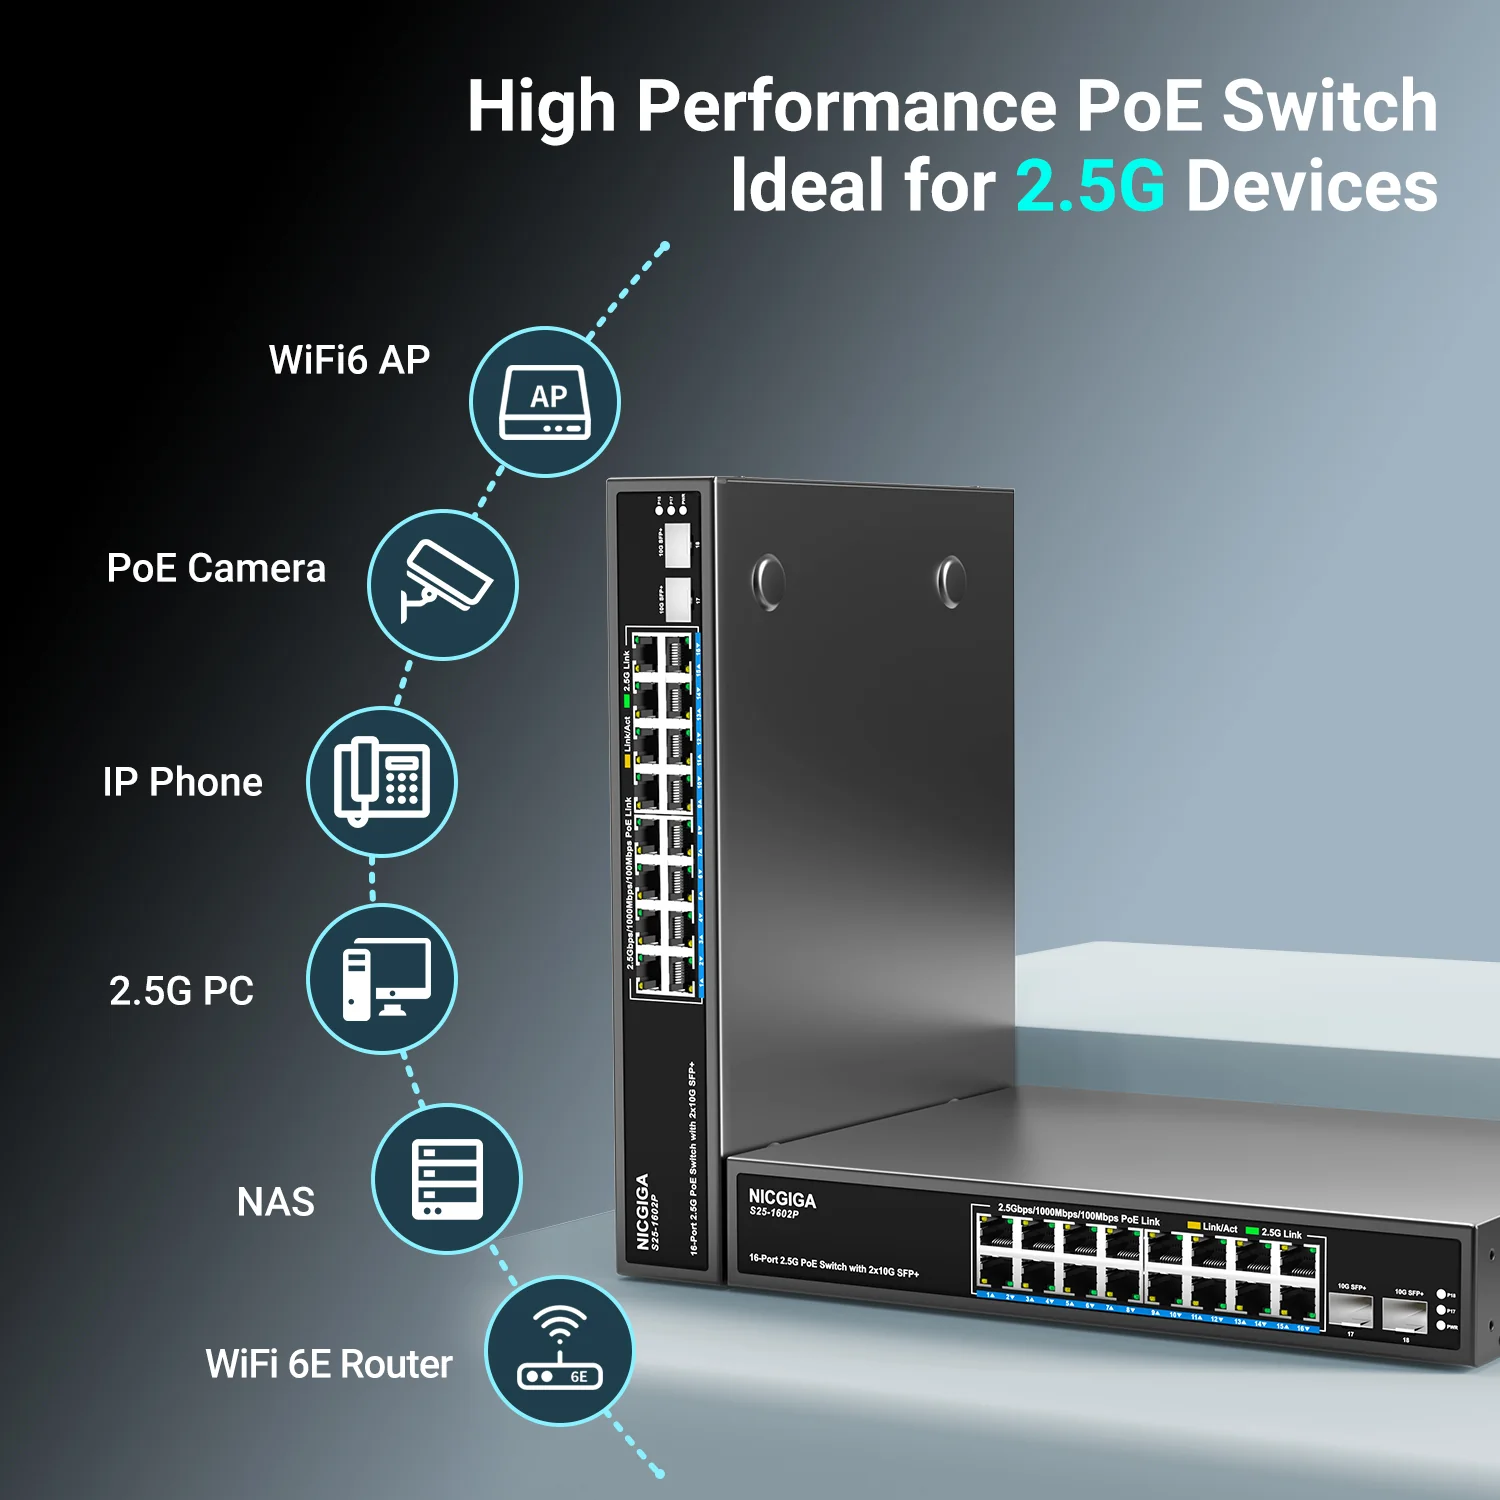
- دستگاههای کلیدی: Router، Switch، VLAN، DHCP.
- مبانی کار اترنت و اهمیت آن در شبکههای امروزی.
انواع توپولوژی
یک توپولوژی نحوۀ چیدمان فیزیکی و منطقی دستگاهها در شبکه است. رایجترین انواع عبارتند از:
– Bus – همه دستگاهها به یک شاهراه واحد متصل میشوند. این مدل ساده است اما در صورت خرابی شاهراه، کل شبکه آسیب میبیند.
– Star – هر دستگاه به یک سوئیچ متصل میشود. خرابی یک پورت، سایر اتصالها را تحت تأثیر قرار نمیدهد.
– Ring – دستگاهها به صورت حلقهای به هم متصل میشوند. دادهها در این مدل به صورت دستهای جابجا میشوند.
– Mesh – اتصالهای چندگانه بین دستگاهها وجود دارد. این مدل پایداری بالا دارد اما هزینهبر است.
– Tree – ترکیبی از ساختار Star و Bus است. برای شبکههای بزرگ کاربرد دارد.
برای مطالعه بیشتر در مورد توپولوژی شبکه، میتوانید به این مقاله از ویکیپدیا مراجعه کنید: ویکیپدیا – Network topology.
پروتکلهای اصلی
پروتکلها قوانین ارتباط بین دستگاهها را تعریف میکنند. سه پروتکل اصلی عبارتند از:
– TCP/IP – مجموعهای از پروتکلهای نقل و انتقال داده است که اطمینان از تحویل صحیح بستهها را در شبکههای مختلف فراهم میکند. این پروتکلها پایه و اساس اینترنت هستند. برای درک بهتر، مقاله آموزش شبکه: از مبتدی تا پیشرفته به بررسی کاربرد آنها میپردازد.
– HTTP – پروتکلی است که دادهها را در وب مرور میکند. HTTP به ما امکان میدهد صفحات وب را در مرورگرهای مختلف مشاهده کنیم.
– DNS – «دفترچه تلفن» شبکه است که نام دامنهها را به آدرسهای IP تبدیل میکند. بدون DNS، تایپ آدرسهای IP برای دسترسی به سرویسها دشوار خواهد بود.
آدرسدهی IPv4 و IPv6
– IPv4 – نسخۀ چهارم پروتکل اینترنت است که از آدرسهایی ۳۲ بیتی تشکیل شده است. مثلاً ۱۹۲.۱۶۸.۱.۱. این آدرسها محدود هستند و باعث ایجاد کمبود آدرس شدهاند.
– IPv6 – نسخۀ ششم پروتکل اینترنت است که از آدرسهایی ۱۲۸ بیتی استفاده میکند. مثلاً ۲۰۰۱:0db8:85a3:۰۰۰۰:۰۰۰۰:8a2e:۰۳۷۰:۷۳۳۴. IPv6 ظرفیت بسیار بیشتری دارد و نیاز به آدرسهای اضافی را برطرف میکند.
روتر و سوئیچ و نقشهای آنها
– روتر – دستگاهی است که بستهها را بین شبکههای مختلف انتقال میدهد. روترها آدرسهای مقصد را خوانده و مسیر بهینه را برای دادهها انتخاب میکنند. برای مطالعه بیشتر، مقاله تفاوت کلیدی بین روتر و سوئیچ را بخوانید.
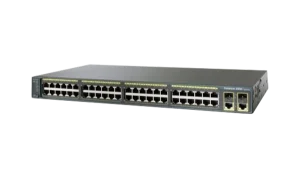
– سوئیچ – دستگاهی است که دادهها را درون یک شبکه محلی هدایت میکند. سوئیچها به مدیریت ترافیک و افزایش کارایی کمک میکنند. مقاله سوئیچ شبکه: انواع، کاربرد و پیکربندی به بررسی انواع سوئیچها میپردازد.
VLANها
شبکههای مجازی (VLAN) بخشهای منطقی یک شبکه را از هم جدا میکنند، بدون آنکه نیاز به تغییر تنظیمات فیزیکی باشد. VLANها انتقال دهندههای ناخواسته را محدود کرده و مدیریت شبکه را آسانتر میکنند.
DHCP و نحوۀ کارکرد آن
پروتکل پیکربندی dynamیک IP (DHCP) به روترها امکان میدهد تا آدرسهای IP را به طور خودکار به دستگاههای متصل اختصاص دهند. این فرایند اتصال را سریعتر کرده و از تردستی دستی در پیکربندی جلوگیری میکند.
اساس کار اترنت
اترنت تکنولوژی اصلی برای ارتباط در شبکههای محلی است. از روشهای CSMA/CD برای جلوگیری از تداخل در انتقال دادهها استفاده میکند. این پروتکل استاندارد ارتباطی برای اکثر شبکههای LAN به شمار میرود و پایه و اساس اینترنت امروزی را تشکیل میدهد.
در ادامه این آموزش شبکه، به بررسی آسیبپذیریها و روشهای امنیت شبکه خواهیم پرداخت. با ما همراه باشید تا با تکنیکهای پیشرفتهتر آشنا شوید.
اعتماد صفر و مدل Zero Trust
در آموزش شبکه ما، مفهوم Zero Trust را به صورت گامبهگام بررسی میکنیم. این مدل امنیتی، برخلاف مدلهای سنتی، فرض میکند که هیچ دستگاه یا کاربری به طور خودکار قابل اعتماد نیست. این رویکرد، کل شبکه را به عنوان یک محیط پرخطر در نظر میگیرد. در نتیجه، سیاستهای امنیتی باید به صورت دینامیک اعمال شوند. این تفاوت، نحوه طراحی و مدیریت امنیت را به طور کامل تغییر میدهد.
اصول چهارگانه Zero Trust عبارتند از: هیچگونه اعتماد از پیش تعیینشده، حداقلدسترسی، مصونسازی هر نقطه و مستمر بازنگری. هر یک از این اصول، شامل اقدامات عملی هستند. برای مثال، هر کاربر باید برای هر سرویس، احراز هویت شود. این امر، سطح امنیت را به طور قابل توجهی افزایش میدهد. همچنین، دسترسیها تنها در حد ضرورت اعطا میشوند. نرملسازی مداوم، اطمینان حاصل از وضعیت امنیتی را تضمین میکند.
مقایسه با معماریهای کلاسیک مانند Perimetar و Defense-in-depth نشان میدهد که مدل سنتی، بر چرخش یا pivoting در اطراف محیط شبکه تمرکز دارد. در مقابل، Zero Trust هیچ مرز امنیتی را بدون در نظر گرفتن منبع نمیپذیرد. این رویکرد، به صورت معمارای اعتماد صفر: راهنمای جامع امنیت شبکه سازمانی بررسی شده است. در این مدل، هر درخواست، نیاز به اعتبارسنجی دارد. این امر، مفهوم کلاسیک «اعتماد به کاربران داخلی» را رد میکند.
تبدیل مدلهای امنیتی موجود به Zero Trust، نیازمند یک نقشه راه روشن است. ابتدا باید داراییهای سازمانی را شناسایی کرد. سپس، بخشهای مختلف شبکه را دستهبندی نمود. پس از آن، گامبهگام، هر بخش را بازنگری کرد. این فرآیند، در آموزش شبکه: از مبتدی تا پیشرفته و پیادهسازی معماری صفرتراست ۲۰۲۶ ارائه شده است. مراحل کلیدی شامل استقرار یک لایه اعتبارسنجی متمرکز، اجرای رمزنگاری پیشفرض و نظارت مداوم بر دادههای کنشگر هستند.
استانداردها و ویژگیهای کلیدی Zero Trust
صنعت، استانداردهایی مانند NIST 8200 و ISO 27001 را برای Zero Trust تأیید کرده است. این استانداردها، مجموعهای از الزامات را مشخص میکنند. برای نمونه، ویکیپدیا صفحه جامعی در مورد Zero Trust ارائه کرده است. ویژگیهای کلیدی Zero Trust عبارتند از: مستمر احراز هویت، دادههای کنشگر و رمزنگاری بهصورت پیشفرض. این ویژگیها، سطح امنیت را به صورت پویا ارتقا میدهند. آنها، اطمینان حاصل از هر تعامل را فراهم میکنند. به علاوه، استفاده از رمزنگاری پیشفرض، از خطر شنود جلوگیری میکند.
در انتهای این فصل، به یاد داشته باشید که پذیرش Zero Trust، فرآیندی مداوم است. این امر، نیازمند بررسی مداوم، بهروزرسانی سیاستها و یادگیری مداوم است. با پیروی از مراحل گامبهگام، میتوانید مدل امنیتی خود را به سمت یک شبکه کاملاً قابل اعتماد تغییر دهید. فراموش نکنید که ادامه آموزش شبکه شامل موارد عملی و ابزارهای پیشرفته نیز خواهد بود.
امنیت شبکه در معماری اعتماد صفر
معماری Zero Trust امنیت شبکه را از اساس تغییر میدهد. این مدل به هر دستگاهی که داخل یا خارج از محوطه سازمانی است اعتماد نمیکند. معماری اعتماد صفر: راهنمای جامع امنیت شبکه سازمانی به طور واضح بیان میکند که چرا هر اتصال باید دائماً تأیید شود. مطالعه مدل Zero Trust Security Model میتواند درک بهتری از ریشهیابی خطرات به ما بدهد.
تهدیدهای رایج شبکه شامل حرکت جانبی حملهکنندگان و سرقت گواهینامهها هستند. این تهدیدها در محیطهای سنتی برای مدت طولانی پنهان میمانند. در Zero Trust، هر داده را مجزا در نظر میگیرند. جلوگیری از حرکت جانبی نیاز به شناسایی مداوم دستگاهها دارد. هر دستگاه باید امنیت خود را ثابت کند قبل از اینکه بتواند به هر منبع دسترسی پیدا کند.
ارزیابی آسیبپذیری و شناسایی نقاط ضعف
شناسایی نقاط ضعف اولین گام برای افزایش امنیت است. از اسکنرهای خودکار برای یافتن سرویسهای بدون پوشش استفاده کنید. تستهای نفوذ به صورت دورهای انجام دهید تا نقاط خرد را کشف کنید. ثبت این یافتهها در یک پایگاه داده مرکزی به تیمهای امنیتی امکان میدهد تا اولویتبندی و رفع را به صورت هدفمند انجام دهند. بهترین روشها شامل پوشش کامل پورتها و بهروزرسانی به موقع سیستمها هستند.
SSL/TLS رمزگذاری ارتباطات را فراهم میکند، اما کارتهای SSL جعلی میتوانند حملهها را پنهان کنند. از بازرسیهای Deep Packet Inspection برای تأیید اعتبار گواهینامهها استفاده کنید. طراحی Zero Trust نیاز به تأیید هویت ارتباطات دارد، نه فقط به گواهینامهها. نمایش دقیق متن پروتکل TLS از هرگونه انحراف در مسیر ارتباطی آگاه میکند.
VPN های کلاسیک استفاده از یک اتصال قابل اعتماد را ارائه میدهند، اما VPN ها در معماری Zero Trust میتوانند نقطه ضعفی باشند. این شبکهها اغلب به کاربران دسترسی گسترده به شبکه محلی را میدهند. Zero Trust VPN ها با شخصیسازی دسترسی بر اساس کاربر و نقش کار میکنند. این VPN ها مسیرهای اتصال را مجزا میکنند و به دستگاههای متصل دسترسی محدود میکنند. استفاده از VPN های Zero Trust باید با پاداشهای هویت مکرر همراه باشد.
مرکبسازی ترافیک و پدیدههای میکرو-بخشبندی
Traffic Mirroring ترافیک شبکه را در زمان واقعی کپی میکند. این ویژگی امنیتی شناسایی بدافزارها و
روشهای غیرمجاز را آسانتر میکند. در Zero Trust، ترافیک را بین بخشهای مختلف مجزا کنید. پدیده میکرو-بخشبندی هر سرویس را به زیرشبکههای کوچکتر محدود میکند. استفاده از ابزارهایی مانند eBPF اتصالهای بین بخشی را شناسایی میکند. میکرو-بخشبندی به کاهش فضای مجازی و بهبود کنترل امنیتی کمک میکند.
مدیریت هویت و دسترسی (IAM) در Zero Trust
مدیریت هویت و دسترسی (IAM) در بستر Zero Trust
در یک مدل Zero Trust، هر کاربر و دستگاه باید به طور مداوم هویت خود را اثبات کند. این موضوع مدیریت هویت و دسترسی (IAM) را به ستون فقرات امنیتی شبکه تبدیل میکند. بدون یک سیستم IAM محکم، سیاستهای Zero Trust نمیتوانند اعتبارسنجی را اجرا یا دسترسیها را محدود کنند. در آموزش شبکه، یاد میگیریم که چگونه IAM باید در هر لایه از معماری Zero Trust قرار گیرد. این یک چارچوب ثابت است که از طریق آن هر ارتباط، مشکوک تلقی میشود و نیاز به تأیید هویت دارد. (`معماری اعتماد صفر` این موضوع را به تفصیل توضیح میدهد.)
اجزای کلیدی IAM و نحوه ادغام آنها
Services Directory مانند LDAP یا AD، منبع واقعی اطلاعات کاربران هستند. این سرویسها به سیستمهای احراز هویت امکان میدهند تا گواهینامهها را با استفاده از کلمه عبور، توکن یا کلیدهای رمزنگاری شده، بررسی کنند. پس از تأیید هویت، مرحله مجوزدهی تصمیم میگیرد که کاربر مجاز به دسترسی به چه منابعی است. MFA لایه امنیتی اضافی را با درخواست دو یا چند عامل از کاربر اضافه میکند. مدیریت امتیازات به کاربران حداقل دسترسیهای ممکن را میدهد و سطوح دسترسی پرخطر را جدا میکند. این اجزا با پروتکلهای Bastion Host، قوانین مبتنی بر سیاست و استانداردهای OAuth2 (OAuth ۲.۰) و OpenID Connect (OIDC) هماهنگ میشوند. آنها به همکاران IT امکان میدهند تا از سیاستهای مبتنی بر هویت پیروی کنند و به همین ترتیب هر بار دسترسی را بررسی کنند.
ابزارهای IAM برای اجرای Zero Trust
Okta، Azure AD و JumpCloud سه پلتفرم محبوب IAM هستند. Okta از یک رابط کاربری کاربرپسند برای تعریف سیاستهای مبتنی بر نقش و MFA پشتیبانی میکند. Azure AD به کاربران داخلی و خارجی شناسایی یکپارچهای ارائه میدهد و با سایر خدمات Azure برای اعمال قوانین Zero Trust همکاری میکند. JumpCloud مدیریت دسترسی پرتابل را با پشتیبانی از LDAP، Radius و SAML در اختیار شما قرار میدهد. هنگام پیادهسازی، مطمئن شوید که این ابزارها قوانین خودکار و گزارشهای قابل مشاهده را اجرا کنند. برای اطلاعات بیشتر در مورد مفاهیم کلی IAM، این مقاله ویکیپدیا را مشاهده کنید: مدیریت هویت و دسترسی (IAM).
برای اجرای IAM در یک محیط Zero Trust، باید مستمراً قوانین خود را بازبینی و نتایج را بررسی کنید. با پیادهسازی Bastion Host به عنوان نقطه ورود امن، میتوانید امکان دسترسی مستقیم به سرورهای داخلی را از راه دور غیرممکن کنید. سیاستهای مبتنی بر OAuth2 (OAuth ۲.۰) و OpenID Connect (OIDC) اتصال امن SaaS را برای کاربران تأییدشده تسهیل میکنند. این روشهای عملی همراه با ابزارهای مدرن IAM، آینده امن و قابل اعتماد شبکه Zero Trust را تضمین میکنند. (`آموزش شبکه: از مبتدی تا پیشرفته و پیادهسازی معماری صفرتراست ۲۰۲۶`)
سوالات متداول
➕ آموزش شبکه چیست و چرا برای امنیت صفر ضروری است؟
آموزش شبکه، درک ساختمان شبکه و نحوه کار اتصال دادهها است. آموزش شبکه در پیادهسازی صفرتراست حیاتی است. این امر به شما کمک میکند تا ریسکهای پنهان را شناسایی کرده و بر اساس وضعیت، سرویسها را تأیید کنید.
➕ مدل Zero Trust چگونه از شبکههای سنتی محافظت میکند؟
مدل Zero Trust برخلاف مدل سنتی «اعتماد به تمامی کاربران درون شبکه»، هر اتصال را خارج از محدوده تأیید میکند. این مدل فرآیندهای احراز هویت، مجوز و نظارت بر هر دسترسی را الزامی میسازد. برای اطلاعات بیشتر، به ویکیپدیا مراجعه کنید: Zero Trust (امنیت).
➕ آیا میتوان یک شبکهی موجود را بدون توقف کامل، به Zero Trust تبدیل کرد؟
بله، میتوان به صورت تدریجی گام برداشت. برای هر بخش، یک سیاست استکبار اعمال کنید. ابزارهای مدیریت هویت و دسترسی (IAM) میتوانند امنیت را با حداقل اختلال در سیستمهای موجود، بهبود بخشند.
نکات مهم برای پیادهسازی موفق Zero Trust
➕ مدیریت هویت و دسترسی (IAM) دقیقاً چه نقشی در Zero Trust ایفا میکند؟
IAM هسته مکانیزم تأیید Zero Trust است. این امر با تأیید هویت کاربران، دستگاهها و سرویسها و اعمال مجوزهای دقیق، اطمینان حاصل میکند. با استفاده از آموزش شبکه و معماری اعتماد صفر، میتوانید به مدیریت متمرکز مخفیسازی دسترسی دست یابید.
➕ بهترین روشها برای بررسی موفقیتآمیز اجرای Zero Trust در یک سازمان چیست؟
محدوده بررسی را برای برنامهریزی صفرتراست تنظیم کنید. از اندازهگیریهای کیفی مانند «میانگین تأیید»، مشاهدات آسیبدیده، رعایت سیاستها و رعایت سطوح محافظتی استفاده کنید. استقرار مستمر، آکادمیکسازی مرتب و مدیریت قوی هویت و دسترسی را به عنوان اولویتهای کلیدی در نظر بگیرید.
خلاصه مطلاب
در این مقاله، مفاهیم پایه شبکه، معماری اعتماد صفر، مدل Zero Trust، امنیت شبکه و مدیریت هویت و دسترسی را به طور کامل پوشش دادیم. هدف ما این بود که آموزش شبکه را به شکلی ساده و کاربردی ارائه دهیم تا خوانندگان بتوانند با اطمینان، شبکههای خود را در برابر تهدیدها محافظت کرده و از مدل Zero Trust برای دستیابی به بالاترین سطح امنیت بهره بگیرند. با یادگیری این مفاهیم، میتوانید گام بردارید به سمت آیندهای امنتر و هوشمندتر در دنیای فناوری اطلاعات.