ایمنی کاربران در فضای آنلاین امروزه از اهمیت بالایی برخوردار است. در این مقاله به بررسی ابزارها، روشها و بهترین روشهایی میپردازیم که به شما کمک میکند تا از حسابهای کاربری، دادههای شخصی و حریم خصوصی خود در دنیای دیجیتال محافظت نمایید. با ما همراه باشید تا با راهکارهای ساده و موثر ایمنی کاربران را ارتقا دهید.
اهمیت ایمنی کاربران در فضای دیجیتال
در دنیای امروز، ایمنی کاربران در فضای دیجیتال بیش از پیش اهمیت پیدا کرده است. هر کلیک، هر فرم پرشده و هر حساب کاربری میتواند به دارایی ارزشمندی تبدیل شود. حفظ حریم خصوصی و اطمینان کاربران، پایه و اساس هر وبسایت موفق است.
نکات کلیدی مقاله
- مرور تاریخی تهدیدهای سایبری از گذشته تا کنون
- توضیح اهمیت ایمنی کاربران برای حفظ حریم خصوصی و اعتماد
- ارائه راهکارهای عملی و ابزارهایی برای افزایش سطح امنیت کاربران عادی
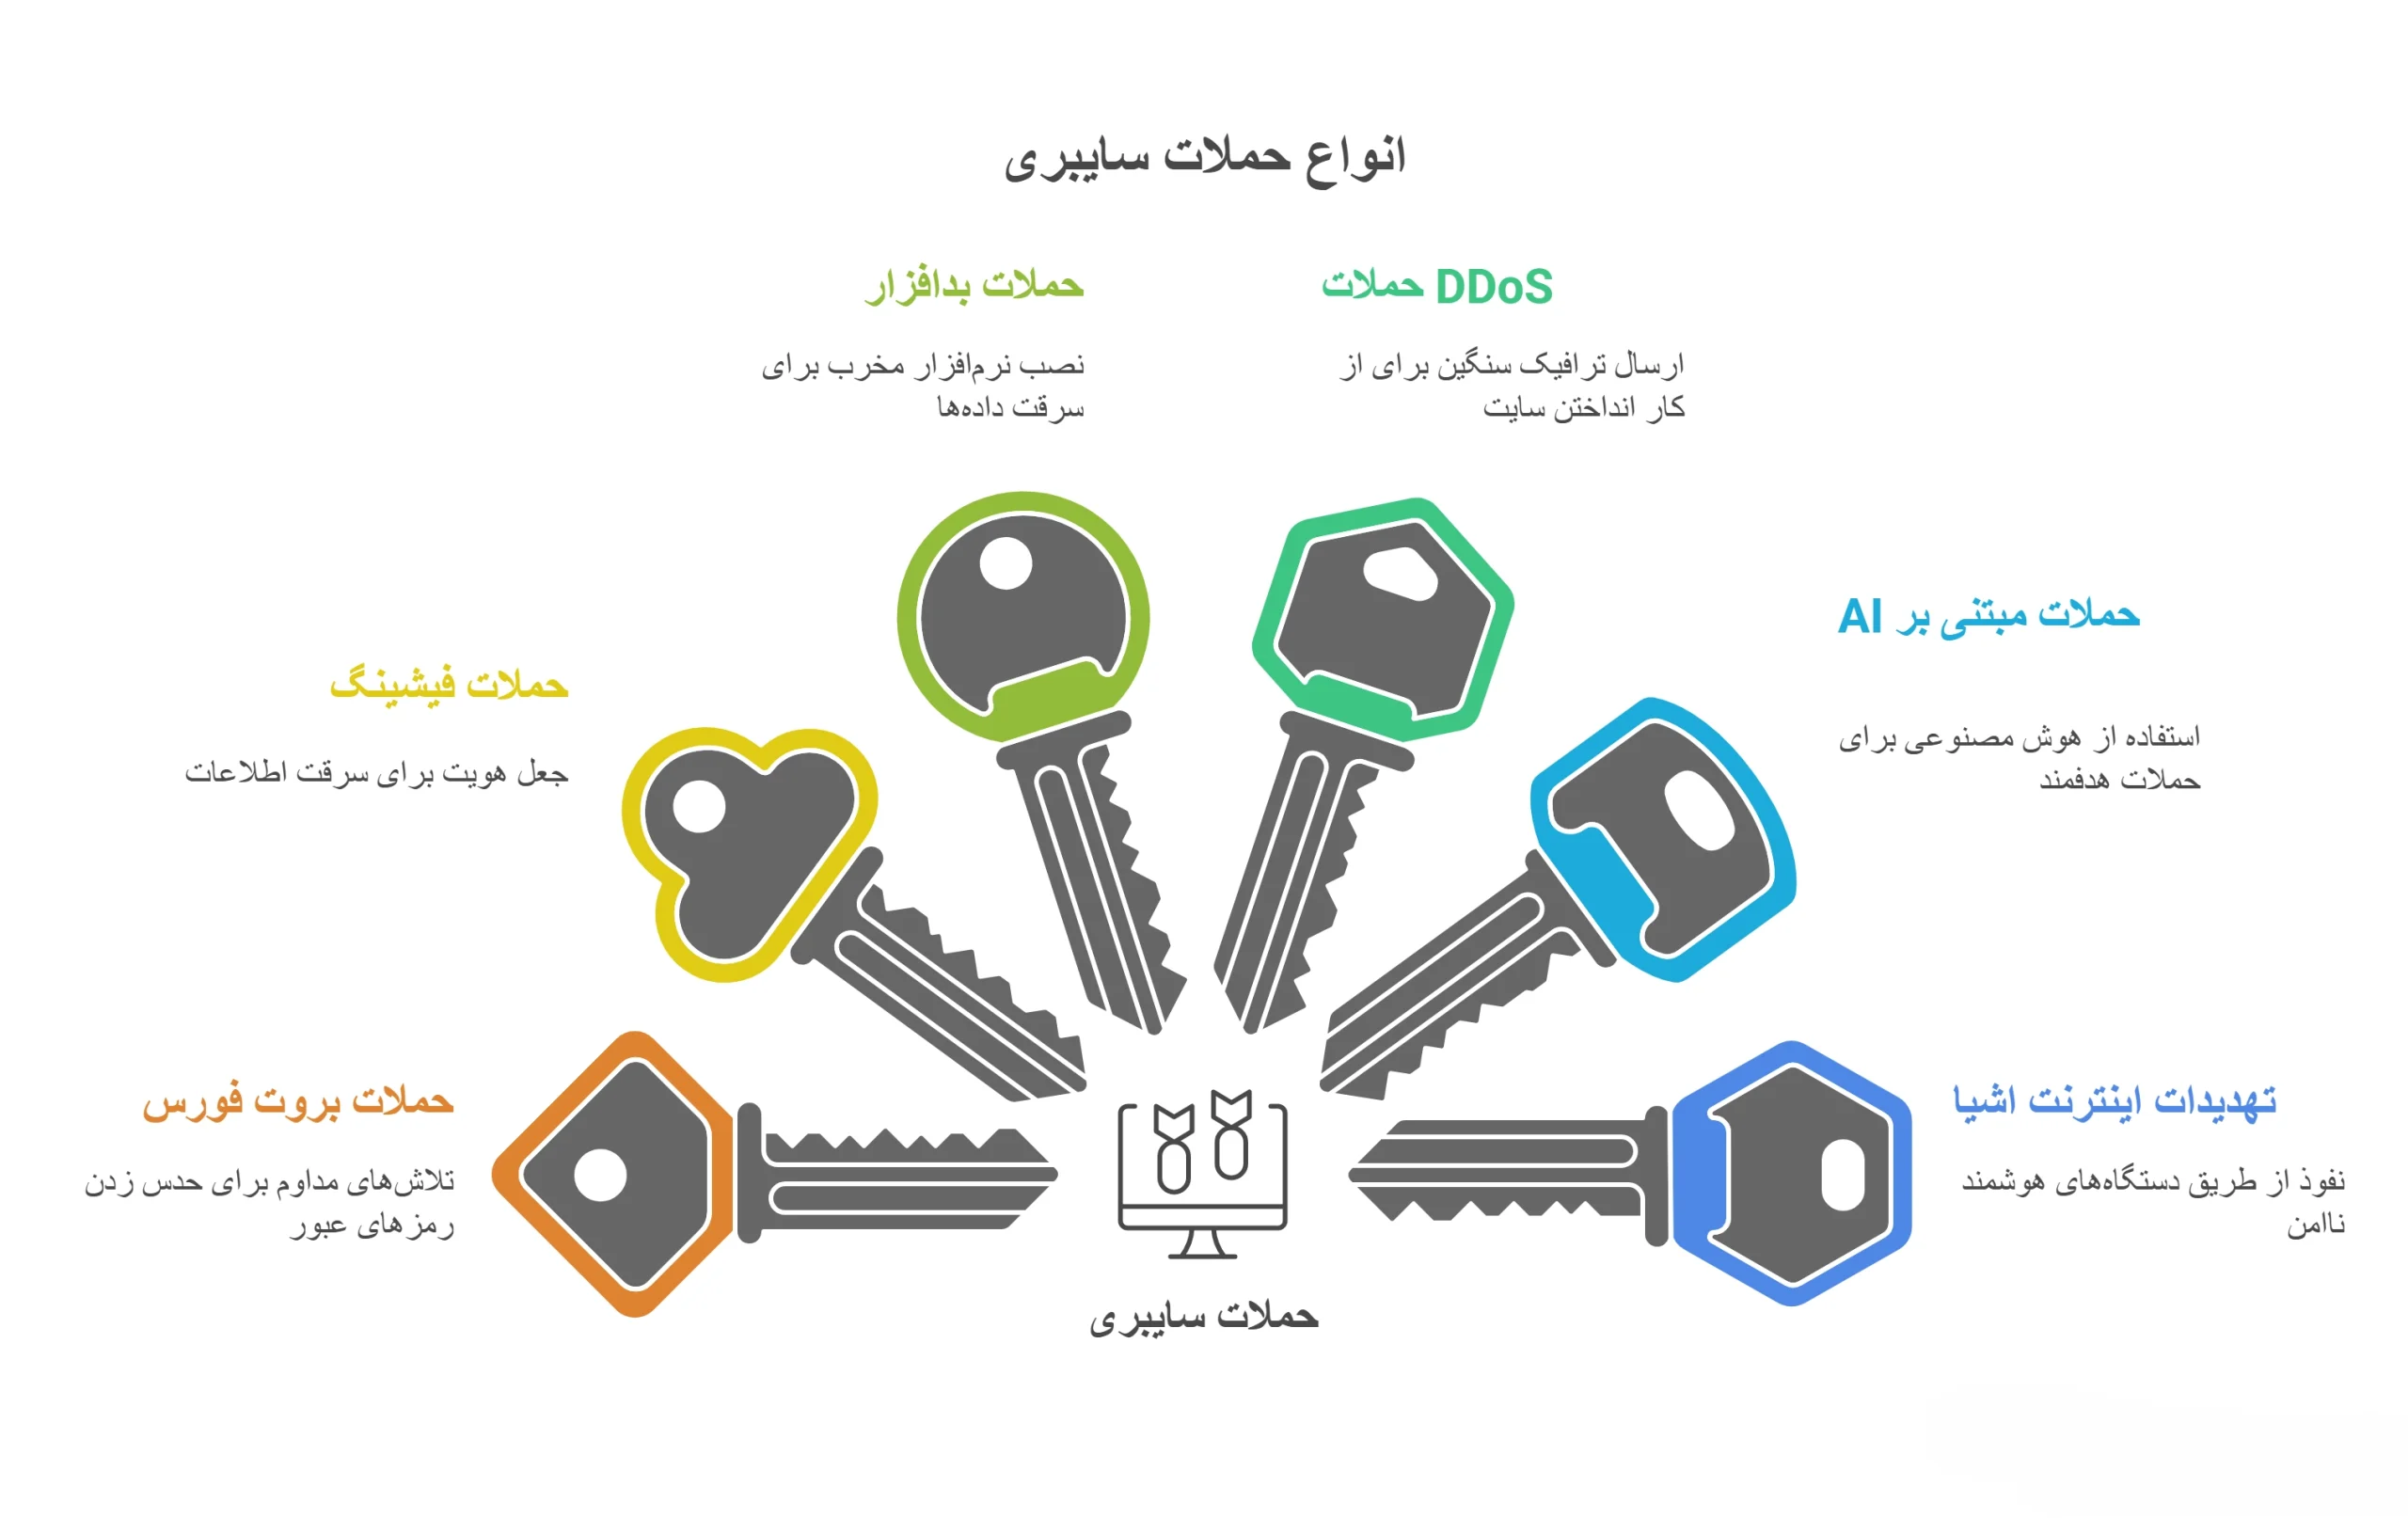
حملات سایبری از دههی ۱۹۷۰ میلادی آغاز شدند. اولین کرم کامپیوتری در سال ۱۹۸۸ معرفی شد و سیستمهای مرکزی را فلج کرد. با گسترش اینترنت، تهدیدها تنوع یافتند. معماری اعتماد صفر امروزه به عنوان واکنشی به خطرات جدید شناخته میشود. سازمانها از ابزارهای شبکه امنیت eBPF برای شناسایی سریع آلودگیها استفاده میکنند.
وقتی ایمنی کاربران نقض شود، پیامدها عمیق و گسترده هستند. اطلاعات شخصی ممکن است در اختیار هکرها قرار گیرد. خسارات مالی، آسیب به اعتبار و حتی تهدیدات روانی به وجود میآیند. ایمنی کاربران به هر سازمانی کمک میکند تا اعتماد مشتریان را حفظ کند. امنیت سایبری (cyber security) یک موضوع جهانی است که مورد توجه سیاستگذاران قرار دارد.
نقش آمار در برنامهریزی برای ایمنی دیجیتال
کاربران میتوانند با رعایت چند قانون ساده، سطح ایمنی خود را افزایش دهند. استفاده از کلمه عبور قوی و منحصر به فرد برای هر حساب ضروری است. فعالسازی احراز هویت دوعاملی، محافظت اضافی را فراهم میکند. بهروزرسانی منظم نرمافزارها و بهکارگیری ابزارهای عیبیابی شبکه و حل مشکلات امنیتی در دورکاری نیز خطرات را کاهش میدهند. آموزش همگی، اولویت اصلی است.
در این فصل، تاریخچهی تهدیدها، اهمیت ایمنی کاربران و راهکارهای عملی را بررسی کردیم. حفظ ایمنی کاربران، سرمایهی ارزشمندی برای هر سازمان است. سرمایهگذاری در ایمنی، اطمینان مشتریان و موفقیت بلندمدت را به همراه دارد.
ایجاد کلمات عبور قوی و مدیریت آنها
نکات کلیدی مقاله
- یک کلمه عبور حداقل ۱۲ کاراکتری انتخاب کنید و از ترکیب حروف بزرگ، حروف کوچک، اعداد و نمادها استفاده کنید.
- از یک عبارت ساده اما نامتعارف برای بهبود قابلیت خواندن و حفظ کلمه عبور استفاده کنید.
- احراز هویت دو عاملی را در همه حسابهای مهم فعال کنید.
- از یک مدیر رمزنگار معتبر برای تولید، ذخیره و بهروزرسانی کلمههای عبور استفاده کنید.
ایمنی کاربران در وبسایتها با یک کلمه عبور قوی آغاز میشود. یک کلمه عبور محکم، اولین خط دفاع در برابر نفوذ هرزنامهها است. برای دستیابی به این هدف، باید چند گام ساده را دنبال کرد.
مرحله ۱: طول کلمه و میزان پیچیدگی را انتخاب کنید. شما باید حداقل ۱۲ کاراکتر انتخاب کنید. از ترکیب حروف بزرگ، حروف کوچک، اعداد و نمادها استفاده کنید. یک کلمه عبور ۱۵ کاراکتری، به یک مهاجم نیاز به محاسبات زیاد میدهد. استفاده از تصادفیسازی به جای کلمات قابل حدس، امنیت را افزایش میدهد.
مرحله ۲: از عبارتهای (Passphrase) استفاده کنید. عبارتهای ساده اما نامتعارف، به یادگیری آسانتر کمک میکنند. یک عبارت کوتاه مانند «Sky!Blue‑River42» را انتخاب کنید. این عبارت طول کافی دارد و خواندن آن برای شما آسان است. از ترکیب دو یا سه کلمه با نمادها فاصله دهید.
مرحله ۳: احراز هویت دوعاملی (Two-Factor Authentication) را فعال کنید. احراز هویت دو عاملی، یک لایه اضافی را اضافه میکند. حتی اگر یک کلمه عبور قوی داشته باشید، این مرحله از دسترسی غیرمجاز جلوگیری میکند. اکثر سرویسها، احراز هویت دو عاملی را فعال میکنند. شما باید این گزینه را در تنظیمات امنیتی خود فعال کنید.
مرحله ۴: رمزهای عبور خود را بهطور منظم بهروزرسانی کنید. بهروزرسانی دورهای، خطر افشای اطلاعات را کاهش میدهد. یک تقویم برای بازنویسی کلمههای عبور تنظیم کنید. هر ۳ تا ۶ ماه یک بار، کلمههای عبور قدیمی را با تنظیمات جدید جایگزین کنید.
ابزارهای مفید برای مدیریت کلمه عبور
یک مدیر رمزنگار، کلید مدیریت کلمههای عبور شما است. ابزارهایی مانند 1Password، LastPass یا Bitwarden را امتحان کنید. این برنامهها، کلمههای عبور قوی و تصادفی تولید میکنند. آنها همچنین کلمههای عبور را به طور امن در اختیار شما قرار میدهند. استفاده از یک مدیر رمزنگار، نیاز به به خاطر سپردن کلمههای عبور را کاهش میدهد. شما میتوانید به طور خودکار کلمههای عبور را در دستگاههای مختلف وارد کنید. برای مطالعه بیشتر، دیدگاه ویکی پدیا درباره رمزنگاری را ببینید.
نکات عملی و روانشناسی کاربران را در نظر بگیرید. از تکرار کلمههای عبور در چند حساب خودداری کنید. از اطلاعات شخصی مانند تاریخ تولد یا نام حیوان خانگی خود در کلمههای عبور استفاده نکنید. رمزهای عبور را در برنامههای امن ذخیره کنید، نه در یادداشتهای ساده. یک کلمه عبور قوی، اولین گام در مسیر امنیت شبکه شخصی شماست. اطمینان حاصل کنید که کلمههای عبور شما به طور مداوم به روز میشوند. این عادات، بهبود قابلیت اطمینان کلی را تضمین میکنند.
شناسایی ایمیلهای فیشینگ و تلههای مهندسی اجتماعی
نکات کلیدی مقاله
- مراحل شناسایی ایمیلهای فیشینگ و تلههای مهندسی اجتماعی را یاد بگیرید.
- علائم هشداردهنده را در آدرس فرستنده، لینکها و ضمیمهها تشخیص دهید.
- بهترین روشهای واکنش نشان دادن به تلاشهای فیشینگ را یاد بگیرید.
- از ایمنی کاربران در سراسر وبسایتها با استفاده از تکنیکهای دفاع چندلایه محافظت کنید.
شناسایی ایمیلهای فیشینگ و تلههای مهندسی اجتماعی موضوع مهمی برای ایمنی کاربران است. مهاجمان از روشهای مختلفی برای فریب افراد استفاده میکنند. در ادامه انواع رایج حملات را بررسی میکنیم.
انواع رایج حملات فیشینگ و تلههای مهندسی اجتماعی
مسخرهسازی (spoiling) یک مهاجم یک ایمیل را به نام یک نفر آشنا یا سازمان معتبر ارسال میکند. هدف از این کار ایجاد اعتماد به یک فرستنده جعلی است. کاربر ممکن است تصور کند که ایمیل از طرف رئیس یا همکار است. بررسی دقیق فرستنده و آدرسهای لینک شده میتواند نیرنگ را آشکار کند.
شکار وال (whaling) این حمله به منظور هدف قرار دادن افراد مهم انجام میشود، مانند مدیران ارشد، سیاستگذاران و افسران ارشد مالی. ایمیلهای حملهکنندگان حاوی ادعاهای ملحی هستند، مانند: «بازپرداخت وکالتی فوری.» شکارچیان وال از تحقیقات بسیار زیادی استفاده میکنند تا حملات خود را کاملاً متناسب با شخصیت قربانی تنظیم کنند. بررسی دقت عناوین، سبک نوشتاری و انتظارات معمول یک مدیر میتواند از این حملات جلوگیری کند.
فیشینگ هدفمند (spear phishing) این حملات بر روی یک فرد یا گروه هدف تمرکز دارند و بر روی اطلاعات به دست آمده از شبکههای اجتماعی یا منابع در دسترس عموم، مانند شرکتها، پروفایلهای کاربران و غیره، شکل میگیرند. نام مهاجم اغلب از موارد شخصی مرتبط با قربانی استفاده میکند. اگر ایمیل شامل انگیزههای شخصی غیرمنتظره، دستورات فوری یا نتایج نامحتمل باشد، باید به دقت بررسی شود.
شناسایی علائم هشداردهنده سریع و آسان است. به دنبال نشانههای زیر باشید:
* آدرسهای فرستنده نادرست هستند (مانند تغییر حتی یک کاراکتر).
* لینکها دارای دامنههای غیرمتعارف، با پیکربندی پایین و دارای حروف به اشتباه هستند.
* ضمیمههای فوریالوصول، مانند فایلهای پیوست PDF، ZIP یا Word که حاوی محتوای غیرمنتظره هستند.
* پیامهای با قید کوتاهی از زمان، مانند «فوراً اقدام کنید» یا «حساب شما بسته خواهد شد».
* یکپارچگی محتوا پایین است؛ دیدگاههای نادرست وجود دارد؛ زبان متن را میبینید که در حال ایجاد اختلال در صدای طبیعی است.
بررسی آدرس فرستنده. روی دکمه «نمایش حقیقی لینکها» کلیک کنید یا نشانگر ماوس را روی آن قرار دهید تا آدرس مقصد ظاهر شود. آدرسهای موردی که با آدرسهای آشناتان مطابقت دارند؟ اگر از وبسایتهای خارجی مانند فیشینگ (phishing) هستند، باید از آنها دوری کنید.
بررسی ضمیمهها. از راههای ایمن مانند پادینگ سند پرسوجو کنید. فایلهای اسلک با تأیید مجدد مبارزه میکنند. از باز کردن آنها در اکوسیستم آزمایشی استفاده کنید تا از خطر دفاع کنید.
واکنش نشان دادن به فیشینگ. اگر خود را در دام گرفتار دیدید، اقدامات زیر را انجام دهید:
۱. به موقع شما را در معرض خطر قرار دهید و ایمیل را به سازمان امنیت IT ارسال کنید.
۲. برای باز کردن لینکهای خطرناک به سیستم مراجعه کنید.
۳. پسوردها خود را تغییر دهید و احتمال سرقت هویت را بررسی کنید.
۴. اشکال امنیتی را به ناظران امنیتی گزارش دهید تا از خطرات گستردهتر جلوگیری کنند.
منابع خارجی به صورت منظم به بررسی تکنیکهای جدید فیشینگ میپردازند. همچنین معماری اعتماد صفر: راهنمای جامع امنیت شبکه سازمانی و فایروال نسل جدید و امنیت شبکه راهنماییهای ارزشمندی در مورد دفاع چندلایه ارائه میدهند.
راهنماییهای ضروری برای ایمنی کاربران
ایمنی کاربران تنها به دانش فیشینگ محدود نمیشود؛ پلیدی شما باید همکاران را از افزایش یاد بگیرد. یک برنامه محافظت از طریق حرکت مانند یک پازل است: محافظت از مرز (مانند فایروال نسل جدید)، شناسایی هویت (معماری اعتماد صفر)، آموزش و نظارت دائمی. مهاجمان همچنین به صورت خودکار با ابزارهای هوشمند به دنبال نقطه نفوذ هستند، بنابراین احتیاط، آموزش و نظارت دائمی ضروری هستند.
ایمنی شما با احتیاط آنها نیز مرتبط است. قبل از کلیک کردن روی هر لینک، حتماً میزبان را بررسی کنید. در ورود به سیستمها، از تأیید دومرحلهای استفاده کنید. مراقب زبانهای دروغین باشید. تلههای فیشینگ با مهارتهای کنترل انسانی آشکار میشوند. در شبکههای امنیتی فایروال نسل جدید و امنیت شبکه، میتوانید از دفاع چندلایه برای کاهش تأثیر این تلهها بهره بگیرید.
در نهایت، اگر یک ایمیل مشکوک را دریافت کردید، با فرستنده مورد نظر تماس بگیرید (از طریق کانال تماس رسمی). این روش کلیدی رابطه انسانها را تأمین میکند و امنیت مورد نیاز را برقرار میکند.
ابزارهای امنیتی ضروری برای حفاظت از کاربران
نکات کلیدی مقاله
- نصب و پیکربندی نرمافزارهای ضدویروس بهروز.
- استفاده از مدیران رمزعبور برای تولید و ذخیرهسازی امن رمزهای عبور.
- فعالسازی شبکههای خصوصی مجازی (VPN) برای محافظت از ترافیک اینترنتی.
- پیادهسازی احراز هویت دو عاملی در همه حسابهای مهم.
- پیکربندی امکانات ایمنی مرورگر برای جلوگیری از تهدیدهای وب.
امان کاربران در فضای وب، ابتداییترین گام است. نرمافزارهای ضدویروس اولین خط دفاعی هستند. این ابزارها، بدافزارها و تهدیدهای شناختهشده را شناسایی میکنند. بهروزرسانی پایگاه دادههای تعریف ویروس، الزامی است. استفاده از تنظیمات اسکن برنامهریزیشده، محافظت مداوم را تضمین میکند. بررسیهای دورهای با استفاده از چکلیستهای تصدیق سیاه، ناامنیها را آشکار میسازند. برای اطلاعات بیشتر، به صفحه ویکیپدیا در مورد نرمافزارهای ضدویروس مراجعه کنید.
نکات کلیدی برای انتخاب و پیکربندی ابزارهای امنیتی ضروری
انتخاب و پیکربندی صحیح ابزارهای امنیتی نقش مهمی در محافظت از اطلاعات شخصی و جلوگیری از تهدیدات سایبری دارد. برای افزایش امنیت هنگام استفاده از اینترنت، بهتر است از ابزارهای معتبر و متناسب با نیازهای خود استفاده کنید.
۱. انتخاب آنتیویروس معتبر: از یک نرمافزار امنیتی قابلاعتماد استفاده کنید که قابلیت شناسایی بدافزارها و محافظت در برابر تهدیدات اینترنتی را داشته باشد. همچنین پایگاه داده امنیتی آن را بهروز نگه دارید.
۲. استفاده از فایروال: فایروال با کنترل ترافیک ورودی و خروجی شبکه، به جلوگیری از دسترسیهای غیرمجاز کمک میکند. مطمئن شوید فایروال سیستمعامل فعال است و تنظیمات آن متناسب با نیاز شما انجام شده است.
۳. نصب بهروزرسانیهای امنیتی: سیستمعامل، مرورگر و نرمافزارهای خود را مرتباً بهروزرسانی کنید تا آسیبپذیریهای شناختهشده برطرف شوند.
۴. فعالسازی احراز هویت دوعاملی: برای حسابهای مهم مانند ایمیل، شبکههای اجتماعی و خدمات بانکی، احراز هویت دوعاملی را فعال کنید تا امنیت حسابها افزایش یابد.
۵. استفاده از ابزار مدیریت رمز عبور: یک مدیر رمز عبور معتبر میتواند رمزهای قوی و منحصربهفرد ایجاد و ذخیره کند و خطر استفاده مجدد از رمزهای عبور را کاهش دهد.
۶. بررسی تنظیمات حریم خصوصی: مجوزهای برنامهها، دسترسی به اطلاعات شخصی و تنظیمات حریم خصوصی حسابهای آنلاین خود را بررسی کنید و دسترسیهای غیرضروری را غیرفعال سازید.
در نهایت، به یاد داشته باشید که نصب ابزارهای امنیتی بهتنهایی کافی نیست. بهروزرسانی مداوم، پیکربندی صحیح و رعایت اصول امنیت دیجیتال در کنار یکدیگر میتوانند از اطلاعات و حسابهای کاربری شما بهتر محافظت کنند.
نحوه تنظیم ابزارها برای بیشترین محافظت
“حفاظت از کاربران در وب سایتها با ابزارهای امنیتی ضروری آغاز میشود. نرمافزارهای ضدویروس خط اول دفاع هستند. آنها بدافزارها را شناسایی و حذف میکنند. نصب یک آنتیویروس معتبر، اقدام اول است. بهروزرسانی روزانه پایگاه دادههای آن، ضروری است. اسکنهای برنامهریزیشده، محافظت مداوم را تضمین میکنند.”
“مدیران رمزعبور، کلیدهای دیجیتالی ما را ایمن میکنند. آنها رمزهای قوی و منحصر به فرد تولید میکنند. ذخیرهسازی امن در فضای ابری، دسترسی را آسان میسازد. فعالسازی احراز هویت دو عاملی، لایه اضافی دیگری است. استفاده از یک مدیر معتبر، محافظت را تقویت میکند.”
“شبکههای خصوصی مجازی (VPN) ترافیک اینترنتی را رمزگذاری میکنند. آنها موقعیت کاربر را پنهان میکنند. انتخاب یک سرویس بدون ثبت سابقه، مهم است. پیکربندی صحیح آن، حریم خصوصی را در شبکههای عمومی حفظ میکند.”
“احراز هویت دو عاملی (2FA) دو مرحلهای را اضافه میکند. رمز اول، رمز عبور است. مرحله دوم، کد موقت یا دستگاه سختافزاری است. فعالسازی آن در ایمیل، شبکههای اجتماعی و بانکها، ایمنی را افزایش میدهد.”
“خدمات ایمنی مرورگر، سایتهای خطرناک را مسدود میکنند. آنها موقعیتهای مشکوک را هشدار میدهند. بهروزرسانی مداوم لیست سیاه، ضروری است. یک مرورگر معتبر، اسکریپتهای مخرب را خنثی میکند.”
نکات کلیدی مقاله
- نصب و پیکربندی نرمافزارهای ضدویروس بهروز.
- استفاده از مدیران رمزعبور برای تولید و ذخیرهسازی امن رمزهای عبور.
- فعالسازی شبکههای خصوصی مجازی (VPN) برای محافظت از ترافیک اینترنتی.
- پیادهسازی احراز هویت دو عاملی در همه حسابهای مهم.
- پیکربندی امکانات ایمنی مرورگر برای جلوگیری از تهدیدهای وب.
حفاظت از کاربران در وب سایتها با ابزارهای امنیتی ضروری آغاز میشود. نرمافزارهای ضدویروس خط اول دفاع هستند. آنها بدافزارها را شناسایی و حذف میکنند. نصب یک آنتیویروس معتبر، اقدام اول است. بهروزرسانی روزانه پایگاه دادههای آن، ضروری است. اسکنهای برنامهریزیشده، محافظت مداوم را تضمین میکنند. برای درک بهتر، به صفحه ویکیپدیا در مورد نرمافزارهای ضدویروس مراجعه کنید.
مدیران رمزعبور، کلیدهای دیجیتالی ما را ایمن میکنند. آنها رمزهای قوی و منحصر به فرد تولید میکنند. ذخیرهسازی امن در فضای ابری، دسترسی را آسان میسازد. فعالسازی احراز هویت دو عاملی، لایه اضافی دیگری است. استفاده از یک مدیر معتبر، محافظت را تقویت میکند. برای اطلاعات بیشتر، به مقاله امنیت شبکه مراجعه کنید.
نحوه پیکربندی ابزارها برای بیشترین محافظت
شبکههای خصوصی مجازی (VPN) ترافیک اینترنتی را رمزگذاری میکنند. آنها موقعیت کاربر را پنهان میکنند. انتخاب یک سرویس بدون ثبت لگها، مهم است. پیکربندی صحیح آن، حریم خصوصی را در شبکههای عمومی حفظ میکند. یک VPN مطمئن، مانند معماری اعتماد صفر، به حفظ حریم خصوصی کمک میکند. برای جزئیات بیشتر، مقاله معماری اعتماد صفر را بخوانید.
احراز هویت دو عاملی (2FA) دو مرحلهای را اضافه میکند. رمز اول، رمز عبور است. مرحله دوم، کد موقت یا دستگاه سختافزاری است. فعالسازی آن در ایمیل، شبکههای اجتماعی و بانکها، ایمنی را افزایش میدهد. استفاده از دو عاملی، اقدامی امن برای دورکاری است. برای راهنمایی بیشتر، به مقاله عیبیابی شبکه و حل مشکلات امنیتی در دورکاری مراجعه کنید.
خدمات ایمنی مرورگر، سایتهای خطرناک را مسدود میکنند. آنها موقعیتهای مشکوک را هشدار میدهند. بهروزرسانی مداوم لیست سیاه، ضروری است. یک مرورگر معتبر، اسکریپتهای مخرب را خنثی میکند. برای اطلاعات بیشتر، به مقاله فایروال نسل جدید و امنیت شبکه مراجعه کنید.
سوالات متداول
اصلیترین نکات ایمنی کاربران
➕ چگونه میتوان ایمنی کاربران را با رمز عبور قوی تقویت کرد؟
از ترکیب حروف بزرگ، پایین، اعداد و نمادهای خاص استفاده کنید. حداقل ۱۲ کاراکتر انتخاب کنید. از مدیر رمز عبور برای ذخیره آن بهره ببرید. به طور منظم رمزهای عبور را به روز رسانی کنید. برای مطالعه بیشتر به امنیت شبکه بپیوندید.
➕ چگونه ایمیلهای فیشینگ را شناسایی کنیم؟
به دقت ایمیلهای نامعلوم را بررسی کنید. دامنه فرستنده را تأیید کنید. دکمهها و پیوندها را بازرسی کنید. پیامهای فشرده یا غیرمنتظره را هشدار دهید. برای اطلاعات بیشتر به مقاله ویکیپدیا در مورد فیشینگ مراجعه کنید.
➕ چگونه میتوان VPN را تنظیم کرد؟
از یک سرویس معتبر VPN استفاده کنید. VPN را روی تمام دستگاهها فعال کنید. ایمنی اتصال VPN را تأیید کنید. سرورهای دور را به صورت دورهای تغییر دهید. به راهنمای آموزش شبکه برای تنظیمات بیشتر مراجعه کنید.
➕ چگونه میتوانیم برنامههای امنیتی مناسب را ارزیابی کنیم؟
امتیازهای مستقل آن را بررسی کنید. از برنامههایی با بهروزرسانیهای منظم استفاده کنید. از ویژگیهای اضافی اضافی اجتناب کنید. با سایر کاربران به اشتراک بگذارید. برای مطالعه بیشتر به فایروال نسل جدید و امنیت شبکه بپیوندید.
➕ چگونه مهارتهای ایمنی کاربران را بهبود دهیم؟
انجمنهای امنیتی را دنبال کنید. دورههای آنلاین بگذرانید. آموزشها را به طور منظم مرور کنید. از گروههای تخصصی استفاده کنید. برای راهنمای گام به گام به آموزش شبکه مراجعه کنید.